WordPress-hullet angripes nå: sjekk om nettsiden din er oppdatert
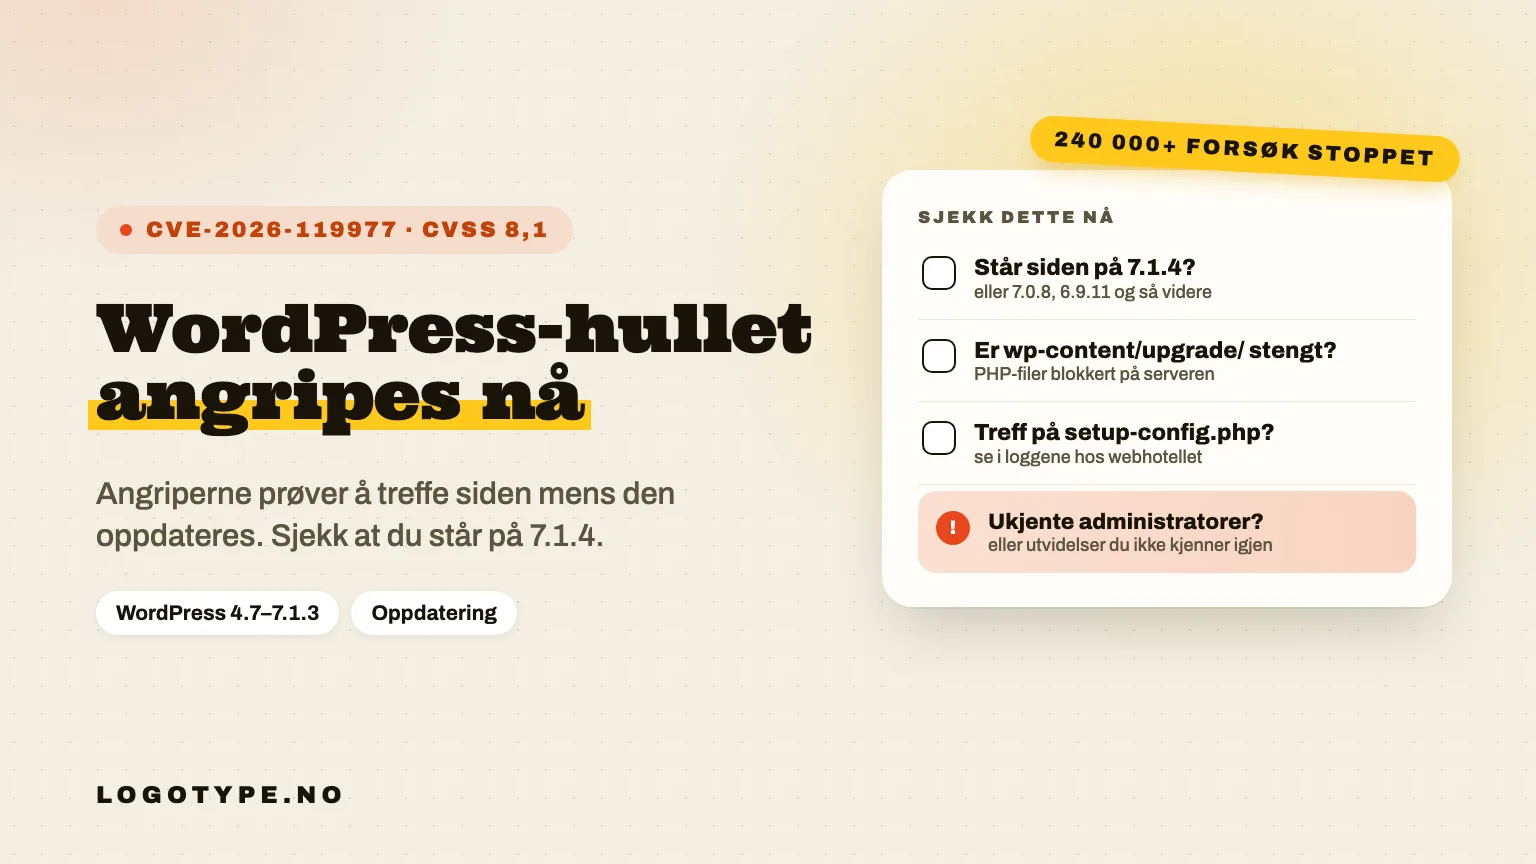
Angriperne prøver nå aktivt å utnytte hullet i oppdateringsprosessen til WordPress, som ble rettet i 7.1.4. Wordfence har stoppet over 240 000 forsøk. Slik sjekker du versjonen, slik oppdaterer du trygt, og dette ser du etter hvis siden kan være rammet.
For en drøy uke siden skrev jeg om WordPress 7.1.4, som blant annet retter et hull i selve oppdateringsprosessen. Da var det ingen tegn til at hullet ble utnyttet. Nå er det det.
5. november skrev sikkerhetsselskapet Wordfence at angriperne begynte å prøve seg samme dag som hullet ble kjent, 28. oktober. Wordfence har så langt stoppet over 240 000 forsøk. Den amerikanske sikkerhetsetaten CISA la hullet på listen over sårbarheter som utnyttes i angrep, 2. november.
Hva angriperne gjør
Når WordPress oppdaterer seg, pakkes den nye versjonen ut i mappen wp-content/upgrade/ i noen sekunder. Adressen til mappen kan gjettes. Hvis en angriper treffer akkurat da, kan installasjonsfilene i mappen brukes til å fullføre en ny installasjon, lage en administratorkonto og laste opp egen kode til serveren. Da kan hele nettsiden bli tatt over.
Forsøkene Wordfence ser, er forespørsler til filer som setup-config.php i den mappen, sendt i håp om å treffe en side akkurat mens den oppdateres. Det var flest forsøk mellom 29. oktober og 1. november, med over 74 000 stoppede forsøk på én dag, 30. oktober.
Hullet har nummeret CVE-2026-119977 og en CVSS-score på 8,1 av 10. Det gjelder WordPress fra versjon 4.7 til og med 7.1.3.
Hvor stor er faren?
Her er det verdt å være nøktern. Angrepet virker bare i det korte vinduet mens en oppdatering pågår, og angriperen må bli ferdig før mappen ryddes bort. Wordfence skriver at det derfor er vanskelig å lykkes med i praksis, og at de mange forsøkene ikke betyr at mange sider er hacket. De fleste er trolig automatiske forespørsler sendt ut i blinde.
Men det er nettopp derfor du bør oppdatere nå. En side som fortsatt står på 7.1.3 eller eldre, åpner vinduet igjen neste gang den oppdateres. Etter at siden står på en rettet versjon, er fremtidige oppdateringer ikke rammet.
Slik sjekker du hvilken versjon siden har
- Logg inn i WordPress og gå til Kontrollpanel og Oppdateringer. Der står versjonen siden kjører, og om det finnes en nyere.
- Riktig versjon er 7.1.4, eller den nyeste i grenen du står på. Rettede versjoner er blant annet 7.0.8, 6.9.11, 6.8.12, 6.7.11 og 6.6.11, og hele veien ned til 4.7.39.
- Har siden automatiske oppdateringer, skal den ifølge Wordfence allerede være oppdatert. Se versjonsnummeret med egne øyne likevel. Automatiske oppdateringer kan være slått av hos webhotellet, i en utvidelse eller i oppsettet.
- Har du ikke innlogging selv, eller vet ikke hvem som drifter siden, spør den som laget den eller webhotellet. Det er et godt tidspunkt å finne ut av det på.
Den gratis nettsjekken varsler hvis siden mangler denne sikkerhetsfiksen, men bare når versjonsnummeret er synlig utenfra. Er det skjult, må du sjekke inne i WordPress.
Slik oppdaterer du trygt
Siden hullet sitter i oppdateringsprosessen, vil selve oppdateringen til 7.1.4 gå gjennom den sårbare prosessen én siste gang. Wordfence anbefaler likevel å oppdatere så fort som mulig, ikke vente. Vinduet varer bare så lenge oppdateringen tar.
Vil du være ekstra forsiktig, kan du be webhotellet blokkere tilgangen til PHP-filer i mappen /wp-content/upgrade/ på webserveren før du oppdaterer. Det må gjøres på serveren. Wordfence skriver at deres egen brannmur bare stopper dette når den er satt opp i den utvidede beskyttelsesmodusen, fordi filene angriperne går etter, ikke laster WordPress. Gratisversjonen av Wordfence får regelen mot dette angrepet først 27. november.
Husk også utvidelser og tema. De får egne sikkerhetsoppdateringer, og de er like viktige.
Hvis siden kan være rammet
Ble siden oppdatert fra en sårbar versjon etter 28. oktober, eller er du usikker på hva som har skjedd, anbefaler Wordfence å sjekke dette:
- Loggene. Be webhotellet se i tilgangsloggene etter forespørsler til PHP-filer under
/wp-content/upgrade/, særligsetup-config.php. En vanlig oppdatering trenger aldri slike forespørsler utenfra. - Mappen
wp-content/upgrade/. Ligger det filer eller mapper igjen der etter oppdateringen? - Brukerne. Finnes det administratorer du ikke kjenner igjen?
- Utvidelsene. Er det installert utvidelser du ikke har lagt inn selv?
Finner du noe, anbefaler Wordfence å fjerne ukjente filer, utvidelser og administratorkontoer, og å gå gjennom siden etter bakdører. Wordfence understreker også at tomme logger ikke er noen garanti for at siden er i orden. Er du i tvil, er det verdt å få hjelp fra noen som kan rydde opp i en hacket WordPress-side, og å bytte passordene til alle administratorene.
Ett varsel i en lang rekke
Dette er ikke et enkeltstående tilfelle. WordPress har hatt fire sikkerhetsoppdateringer siden 17. september, og de siste ukene har det i tillegg kommet hull i PHP og i Brotli på serveren, mens NSM har hevet cyberrisikonivået til «høyt». For den som eier en WordPress-side, er det å følge med på slike varsler blitt en fast jobb.
Slik slipper du hele jobben
Med Website-vaktmester bygger jeg siden statisk, med Astro. Sidene ligger ferdig som filer, uten PHP, uten database og uten WordPress på serveren. Det finnes ingen oppdateringsprosess som pakker ut installasjonsfiler, og dermed ingenting for dette angrepet å treffe.
Hosting er inkludert, og jobben med å følge med på sikkerhetsvarsler og holde det tekniske oppdatert er min, ikke din. Det koster fra 2 450 kr/mnd eks. mva. ved årsbetaling, med 30 dagers oppsigelse. Trenger dere en ny side først, starter vi med en ny nettside.