NSM hever cyberrisikonivået til «høyt»: dette bør du gjøre med nettsiden nå
NSM har hevet det nasjonale cyberrisikonivået til «høyt», nest høyeste nivå. Her er hva det betyr for en bedrift med vanlig nettside, og en sjekkliste i åtte punkter basert på NSMs egne tiltak.
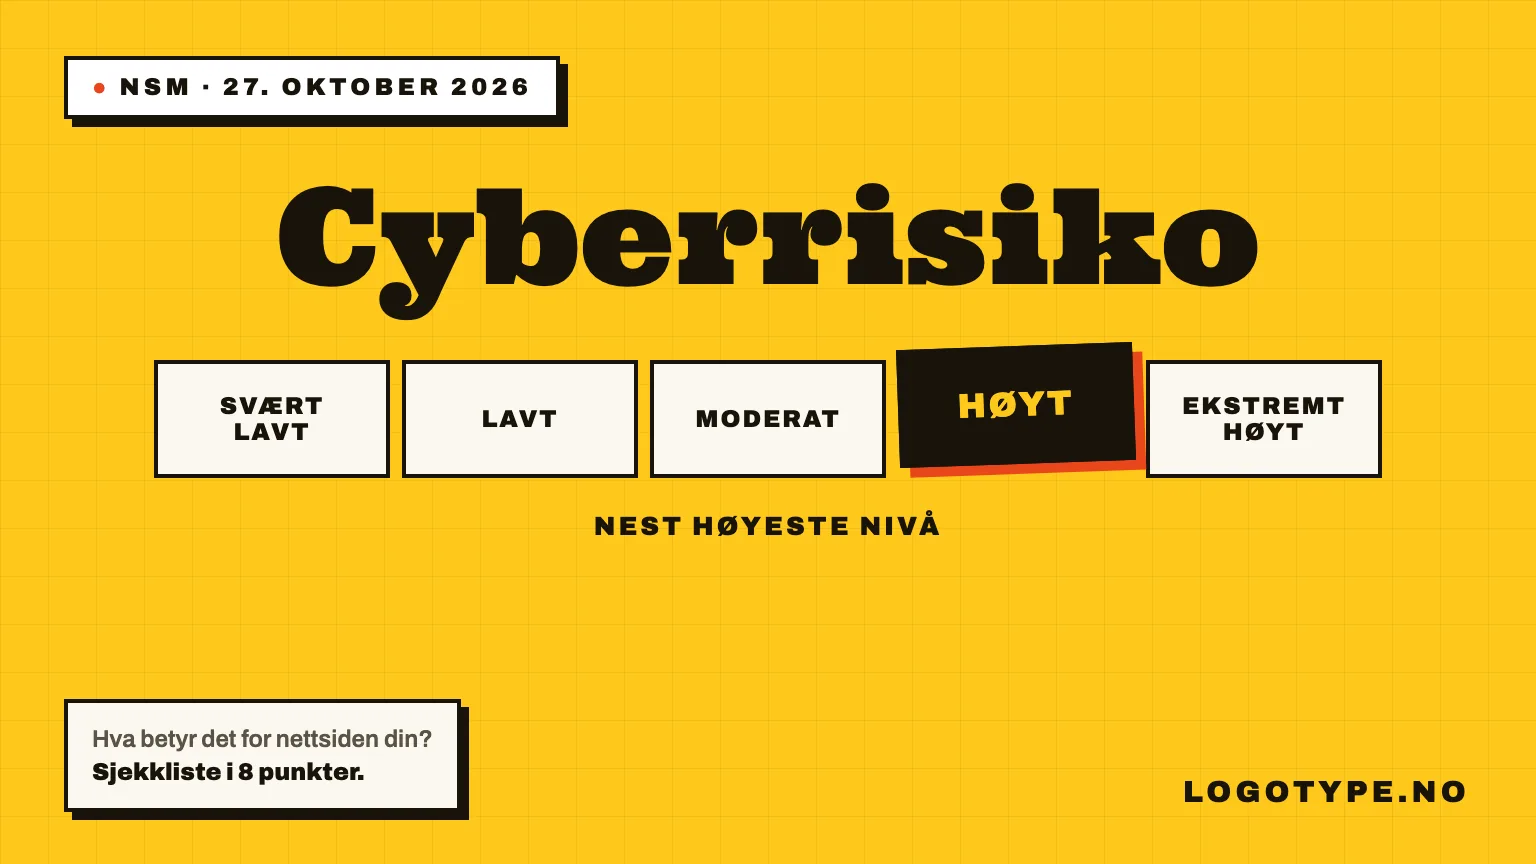
Tirsdag 27. oktober 2026 gjorde Nasjonal sikkerhetsmyndighet (NSM) noe de aldri har gjort før: de offentliggjorde det nasjonale cyberrisikonivået. Og de hevet det til høyt, nest høyeste nivå på en skala med fem trinn.
«Et høyt risikonivå krever at norske virksomheter iverksetter forebyggende tiltak umiddelbart», skriver NSM. Samtidig la de fram 21 tiltak som gjelder alle norske virksomheter. De fleste handler om IT-drift generelt, men flere av dem treffer rett på den nettsiden bedriften din har i dag.
Hva er cyberrisikonivået?
NSM bruker fem nivåer: svært lavt, lavt, moderat, høyt og ekstremt høyt. Moderat regnes som normaltilstanden, der man må regne med at det skjer angrep mot norske virksomheter. Vurderingen har tidligere vært gradert. NSM har gjort den åpen nå for at også virksomheter som ikke kan motta gradert informasjon, skal kunne gjøre noe med den.
Hvorfor er risikoen høy nå?
- Flere vellykkede angrep. «Vi har det siste halve året sett en tredobling av vellykkede cyberoperasjoner mot norske virksomheter», skriver NSM.
- Lørenskog kommune. Tidligere i år ble kommunen rammet av et datainnbrudd der store mengder data ble stjålet og lagt ut for salg på det mørke nettet, ifølge NRK.
- KI finner hull raskere. NSM skriver at KI finner sårbarheter raskere enn mennesker har klart, og at bruk av språkmodeller og KI-agenter i angrep er en alvorlig risiko, selv om det ennå ikke er dokumentert i Norge.
- PHP-hullene forrige uke. Ifølge Digi og kode24 trakk NSM-direktør Arne Christian Haugstøyl også fram de kritiske sikkerhetshullene i PHP, språket under blant annet WordPress. Les mer i artikkelen om PHP2Shell.
Konklusjonen hans er kort: «Virksomheter har dermed ikke dager eller uker, men timer på å lukke kjente sårbarheter», sa Haugstøyl da vurderingen ble lagt fram (gjengitt av NRK).
Hva betyr det for nettsiden din?
NSM retter seg mot alle virksomheter, og peker særlig på forsvar, romsektoren og kritisk infrastruktur. Men for en vanlig bedrift er nettsiden ofte det mest synlige som står åpent mot internett, døgnet rundt. Den har gjerne et publiseringsverktøy med innlogging, en håndfull utvidelser, et webhotell og et domene, og alt dette må noen passe på.
Det er også her timer-kravet blir konkret. Kommer det en sikkerhetsoppdatering til WordPress eller en utvidelse på en fredag, er spørsmålet ikke om den skal inn, men om noen hos dere i det hele tatt vet om den.
Sjekkliste: åtte punkter for nettsiden
Punktene under er NSMs tiltak oversatt til en vanlig bedriftsnettside. Nummeret i parentes viser til NSMs grunnprinsipper for IKT-sikkerhet.
- Vit hva siden kjører på (1.2.4). Hvilket publiseringsverktøy, hvilke utvidelser og tema, hvilken PHP-versjon og hvilket webhotell? Uten den oversikten hjelper det ikke at det finnes en oppdatering.
- Bestem hvem som oppdaterer, og hvor raskt (2.3.1). Noen må ha ansvaret for sikkerhetsoppdateringer, og de må inn i løpet av timer eller dager, ikke ved neste redesign.
- Du har ansvaret, selv om andre gjør jobben (2.1.9). Er nettsiden satt bort til et byrå eller et webhotell, spør dem: hvem oppdaterer, hvor ofte, og hva skjer hvis siden blir hacket?
- Fjern det du ikke bruker (2.3.3). Utvidelser som er slått av, gamle temaer, testsider og skjemaer ingen bruker. Alt som ligger på serveren kan ha hull, også det som ikke vises.
- Rydd i brukerne (2.6.4). Slett innlogginger for folk som har sluttet, og gi bare administratortilgang til de som faktisk trenger det.
- Slå på tofaktorinnlogging overalt (2.6.7). På publiseringsverktøyet, webhotellet, domeneregistraren og e-posten. Tar noen over domenet eller e-posten, hjelper det lite at nettsiden er oppdatert.
- Bytt standardpassord (2.3.7). Gjelder alt som ble satt opp med et passord fra leverandøren og aldri endret.
- Ha en sikkerhetskopi du har testet (2.9.1 og 2.9.3). En kopi som ingen har prøvd å hente tilbake, er bare et håp. Sjekk at den finnes, at den ligger et annet sted enn selve nettsiden, og at den faktisk virker.
Vil du ha en rask pekepinn først, kan du kjøre siden gjennom den gratis nettsjekken. Den viser blant annet om siden kjører en utdatert WordPress-versjon, om den mangler https, og om den ser vedlikeholdt ut. For virksomheten som helhet anbefaler NSM cybersjekk.no som et sted å starte.
Mindre kode, mindre å passe på
Flere av punktene over handler egentlig om én ting: jo mer programvare som kjører på serveren, jo mer er det å følge med på. En WordPress-side med PHP, database, tema og ti utvidelser har mange deler som kan få hull, og hver av dem må oppdateres raskt.
En statisk nettside har langt færre. Sidene ligger ferdigbygd som filer, det kjører ikke noe PHP, og det finnes ingen innlogging til et publiseringsverktøy på selve nettsiden. Det fjerner ikke alt: domene, e-post og kontoer hos leverandørene må fortsatt sikres med tofaktorinnlogging. Men listen over ting som må oppdateres i løpet av timer, blir kort.
Slipp å gjøre det selv
De fleste bedrifter har ikke en person som følger med på sikkerhetsvarsler. Det er helt forståelig, men det er akkurat det NSM nå sier at alle må ha.
Med Website-vaktmester er det min jobb. Jeg bygger nettsiden statisk, uten PHP og CMS, drifter den med hosting inkludert, følger med, og publiserer det dere sender meg. Det koster fra 2 450 kr/mnd eks. mva. ved årsbetaling, med 30 dagers oppsigelse. Trenger dere først en ny side, er det en ny nettside, og avtalen kan legges til etterpå.